标题:
未知模块插入到"微点"的启动进程中
[打印本页]
作者:
blueiceqzh
时间:
2007-10-28 16:25
标题:
未知模块插入到"微点"的启动进程中
未知模块名为"kafyezy.dll",插入到微点的主程序中MPmain.exe中,详见图片.
[url]
[/url]
每次启动都会出现MPSVC2.EXE错误的信息,微点能发现这个模块但删不掉.
下面是从微点中导出的注册表启动信息:
kafyezy.dll 系统直接调用 其他软件 C:\WINDOWS\system32\kafyezy.dll HKEY_LOCAL_MACHINE\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\WINDOWS\APPINIT_DLLS
[
Last edited by blueiceqzh on 2007-10-28 at 18:17
]
作者:
Legend
时间:
2007-10-28 16:52
请问楼主微点的提示信息是什么?
请楼主将该程序以及微点的技术支持信息文件加密压缩后,一起发送到
virus@micropoint.com.cn
邮箱。在邮件中简要说明情况,并注明解压密码和本帖链接。我们会有专门人员测试分析,并将尽快给您回复。谢谢您对微点的支持。
注:1)生成技术支持信息的操作: 微点主界面-->辅助功能-->生成技术支持信息。
2)按微点提示删除的文件会保存于[安全防护与策略|有害程序隔离]中,右键点击后选择“另存”即可。
3)邮件发送后请将您的邮箱地址以论坛短消息的方式发给我们,便于我们及时跟踪处理。
http://bbs.micropoint.com.cn/pm.asp?action=send&uid=77
作者:
blueiceqzh
时间:
2007-10-28 17:55
标题:
邮件已发送
邮件已发送
作者:
gudan
时间:
2007-10-29 08:58
挖卡卡,这么强
作者:
blueiceqzh
时间:
2007-10-29 17:36
系统重启后的错误信息如下:
MPSVC2.EXE应用程序错误
"0X005L1E71"指令引用的"0X031AE000"内存
该内存不能为"READ"
要终止按确定,要调试按取消
作者:
反黑先锋
时间:
2007-10-29 18:07
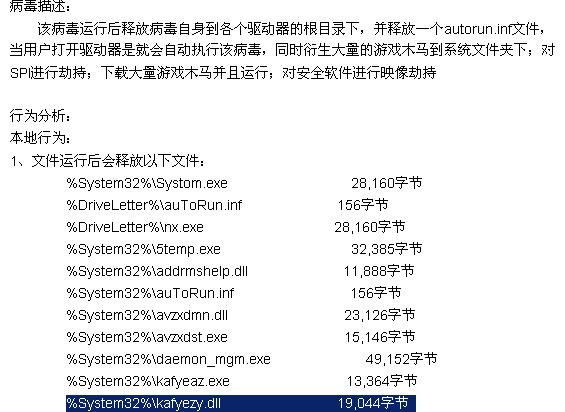
查看微点程序生成日志 kafyezy.dll是由谁生成的
作者:
mp2007
时间:
2007-10-29 21:53
http://baike.baidu.com/view/1198274.htm
搜索百度百科 疑为木马
[
Last edited by mp2007 on 2007-10-29 at 21:54
]
附件 1:
00000.jpg
(2007-10-29 21:54, 47.2 K,下载次数: 37)
作者:
Legend
时间:
2007-10-30 12:18
经微点测试分析,确认此为盗号类木马。如需要,请楼主加入微点官方技术交流QQ群,联系在线管理员协助解决。在加群和联系管理员时请附上本帖链接。
微点技术交流群: I. 16998902 Ⅱ. 1471553 Ⅲ. 630086(目前开放)
作者:
blueiceqzh
时间:
2007-10-30 19:59
谢谢Legend
微点确实已经认出了这个病毒,只是我还不知道如何杀掉它,如何干掉这个模块.
正在申请加入群中,谢谢
作者:
Legend
时间:
2007-11-2 15:05
请问楼主的问题是否已经解决?是否已经删除了该病毒模块?
方便时请您继续反馈,谢谢。
作者:
blueiceqzh
时间:
2007-11-3 11:13
问题还没有解决,当时约好反病毒群是白天询问他们解决方法,可是我那天刚好公司有检查,所以没有上网,后来就被请出群了
现在在用狙剑试,不过好像不行.再试试重新安装微点看吧.
作者:
baijian_8d
时间:
2007-11-3 15:37
找管理员帮忙吧。
虽然干掉他很容易,不过,是怎么进入到微点的进程里来的,是值得研究的。
作者:
blueiceqzh
时间:
2007-11-5 18:27
很遗憾,最后也没有搞定。重新安装微点仍然是微点进程里有这个模块,安全模式也杀不掉那个文件,后来用狙剑看,居然在winlogo.exe services.exe , sass.exe. svchost里都插入了这个模块。
再后来用狙剑长尝试卸载这个模块后几乎所有的进程管理器里的进程都被插入了这个模块,连狙剑的主程序也被插入了。
后来网络都上不了了。现在是重新安装后才可以的。
主要值得注意的是
一,微点对系统底层的控制力不强,容易被其它其它程序如病毒,狙剑获得优先控制权。狙剑打开后,能够监视微点的运行,甚至是结束微点程序。在选择锁定系统后,微点连退出程序都不可以。
二,微点重新安装后仍然容易被病毒感染。
三,微点的主程序如何被病毒插入模块,这个问题很值得研究。
我也很喜欢微点,希望微点越来越好,到时买了本本就打算买个正版的微点用用的。加油,微点。
作者:
反黑先锋
时间:
2007-11-5 22:52
过卡巴的方法 修改注册表 把一个原来指向shell32.dll的COM 改成指向它的dll
我记得以前上报过一个flo的下载者样本给微点的 木马名称:Trojan.Win32.VB.adg
作者:
Legend
时间:
2007-11-6 15:55
非常抱歉,没能及时跟踪解决您的问题,由于您系统重装,我们无法分析此问题了,您的这个问题比较特殊,微点的进程一般不会被其他的模块注入。为了方便管理,微点的进程只允许微点能够识别的安全软件和任务管理器结束,其他程序无法结束微点的进程,请问楼主有没有印象上那个网站,或者安装那个程序,出现的这个现象,是出现问题后安装的问题还是一直在使用微点发现的这个问题?
[
Last edited by Legend on 2007-11-7 at 15:10
]
作者:
反黑先锋
时间:
2007-11-6 20:04
Quote:
Originally posted by
Legend
at 2007-11-6 15:55:
您的这个问题比较特殊,微点的进程一般不会被其他的模块注入。
过卡巴主动防御 穿微点防火墙 利用hook ssdt保护进程的一个漏洞 修改注册表 把一个原来指向shell32.dll的COM改成指向它的dll 样本微点应该有的;)
[
Last edited by 反黑先锋 on 2007-11-6 at 20:10
]
欢迎光临 微点交流论坛 (http://bbs.micropoint.com.cn/)
bbs.micropoint.com.cn
 00000.jpg (2007-10-29 21:54, 47.2 K,下载次数: 37)