标题:
发现恶意代码 & 发现缓冲区溢出
[打印本页]
作者:
点饭的百度空间
时间:
2009-10-30 17:44
标题:
发现恶意代码 & 发现缓冲区溢出
:
2009-09-23 12:50
关于微点主动防御软件预升级新增的防网页木马功能也是靠行为分析来判断的,IE溢出的瞬间报警阻止。
比如说一个网站被挂木马,如果其网页木马所在服务器不在线,IE是不会被溢出的,这时微点是不会报警,这个网站只是含有这段代码,但不会对系统有任何危害。
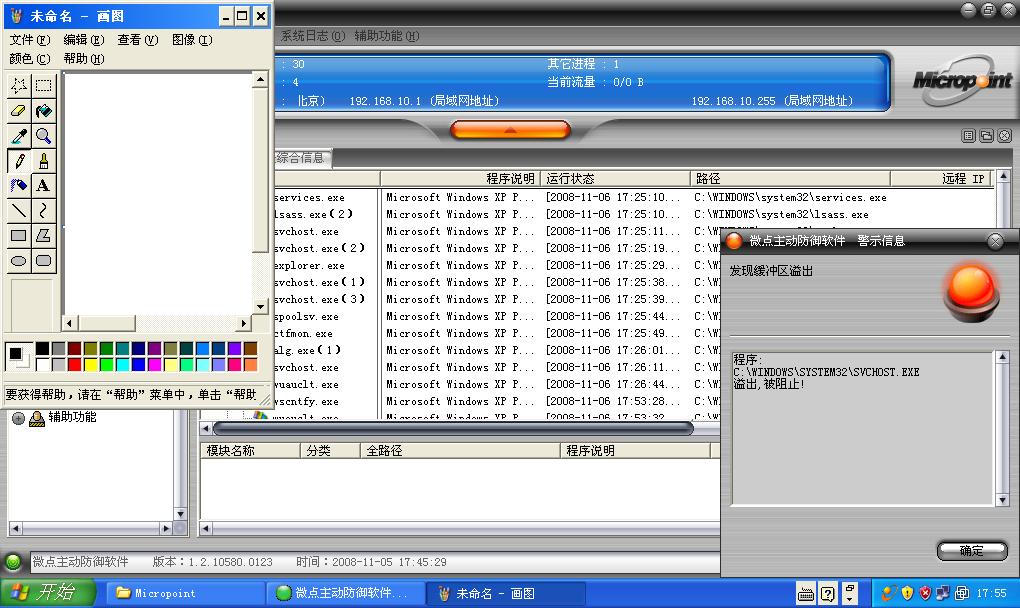
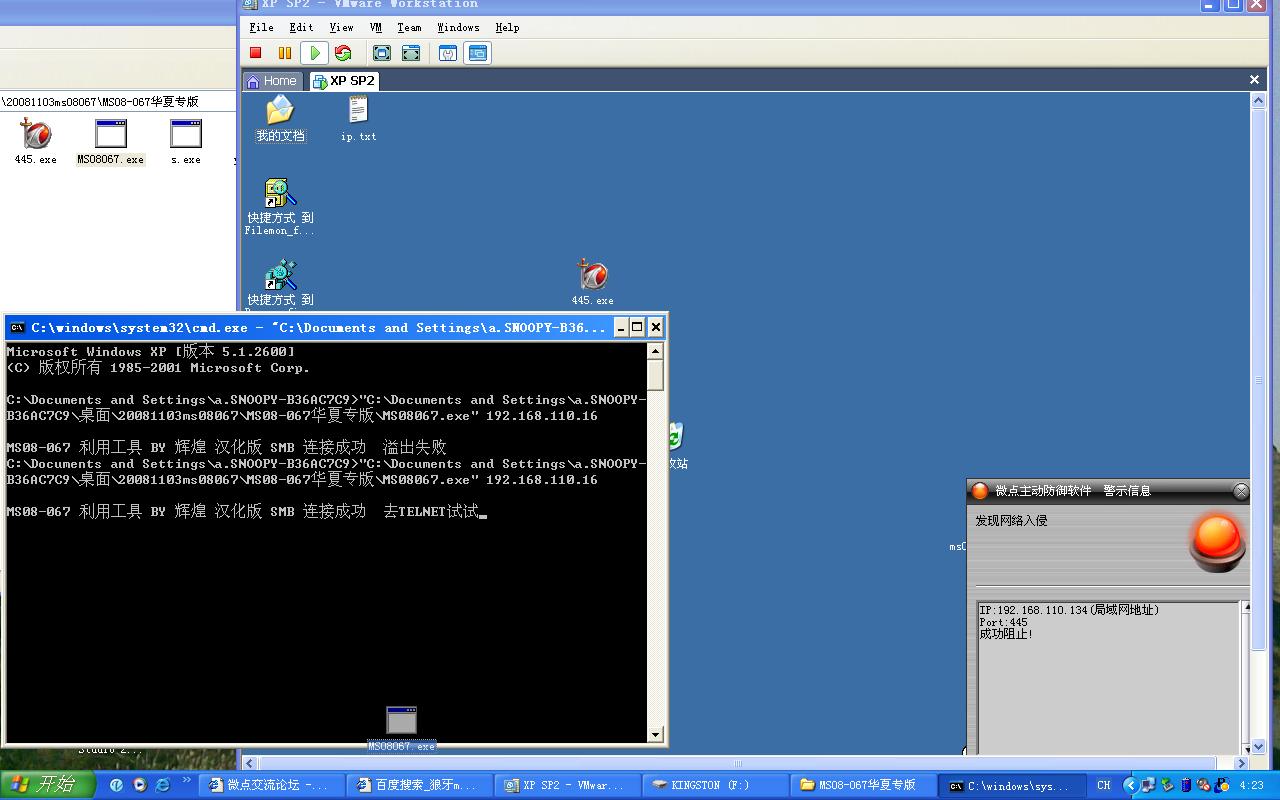
下面的那第三张和第四张图片是经典的MS08-067漏洞,通过 445端口溢出 SVCHOST,对于这种溢出也是靠行为分析来判断的。对于系统溢出,微点是可以有效的拦截! 欢迎大家深入测试:
图一
图二
图三
图四
欢迎光临 微点交流论坛 (http://bbs.micropoint.com.cn/)
bbs.micropoint.com.cn
 :